들어가며 — 95%의 손실은 예방할 수 있었다
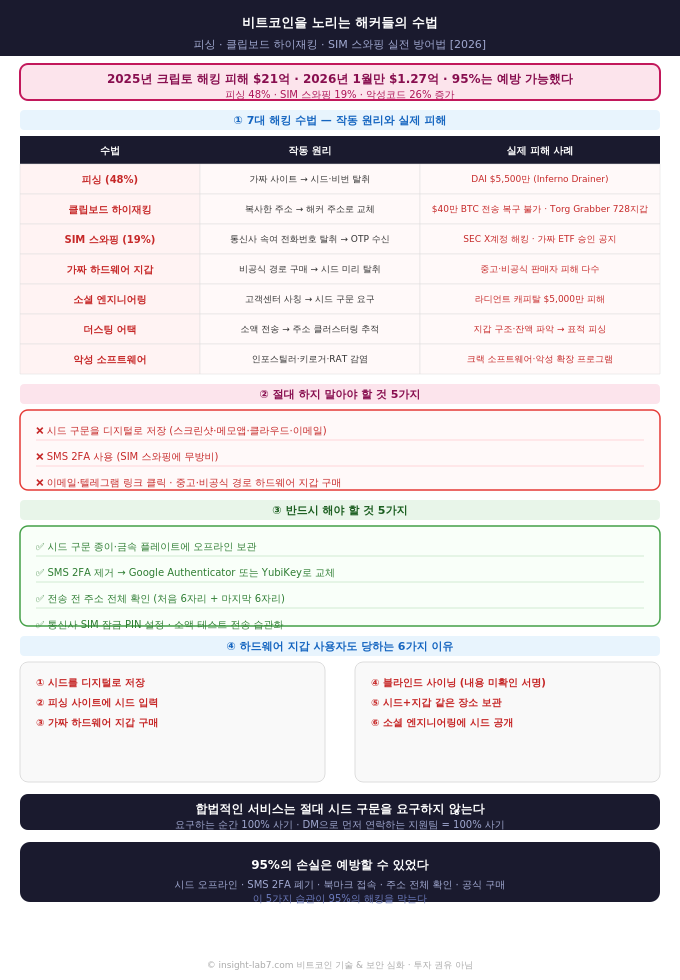
2025년 암호화폐 해킹·사기 피해액이 $21억을 넘었습니다. 역대 두 번째로 큰 규모입니다. 2026년도 1월 한 달에만 $1억 2,700만이 사라졌습니다.
그런데 보안 전문가들이 공통적으로 하는 말이 있습니다. "개인 투자자의 크립토 손실 95%는 올바른 보안 습관으로 예방 가능했다."
해커들은 복잡한 제로데이 취약점을 뚫는 경우보다 훨씬 단순한 방법을 씁니다. 당신이 실수로 가짜 사이트에 시드 구문을 입력하길 기다립니다. 당신의 클립보드에서 복사한 주소를 자신의 주소로 바꿔치기합니다. 당신의 통신사 직원을 속여 전화번호를 가로챕니다.
이 글은 2026년 실제 사례를 바탕으로 해커들이 어떻게 움직이는지, 그리고 어떻게 막는지를 완전히 정리합니다.
목차
- 피싱 — 가장 오래되고 가장 많이 쓰이는 수법
- 클립보드 하이재킹 — 복사한 주소가 바뀐다
- SIM 스와핑 — 전화번호가 해커 손에 넘어간다
- 가짜 하드웨어 지갑 — 박스째로 함정이다
- 소셜 엔지니어링 — 사람이 가장 취약한 고리다
- 더스팅 어택 — 소액 전송이 함정이다
- 악성 소프트웨어 — 보이지 않는 스파이
- 수법별 방어법 완전 정리
- 하드웨어 지갑 사용자도 당하는 이유
- 필자의 생각
1. 피싱 — 가장 오래되고 가장 많이 쓰이는 수법
피싱 공격은 거래소 해킹의 48%를 차지합니다. 가장 흔하고 가장 효과적인 공격 방법입니다. CoinLaw
작동 원리
해커가 업비트·코인베이스·메타마스크의 공식 사이트와 거의 똑같이 생긴 가짜 사이트를 만듭니다. URL 하나가 다르거나 특수문자가 하나 삽입됩니다. upbit.com 대신 upblt.com, metamask.io 대신 metarnask.io 같은 식입니다.
이 가짜 사이트 링크를 이메일·텔레그램·디스코드·SNS 광고로 퍼뜨립니다. "계정 보안 점검이 필요합니다. 지금 로그인하세요"라는 메시지와 함께 옵니다.
사용자가 가짜 사이트에서 로그인하면 아이디·비밀번호가 즉시 해커에게 전달됩니다. 시드 구문 입력을 요구하면 지갑이 완전히 털립니다.
2026년 실제 사례
온체인 수사관 ZachXBT가 보고한 사례에서 Inferno Drainer라는 피싱 도구를 사용한 공격으로 한 투자자가 DAI 스테이블코인 $5,500만을 잃었습니다. Match Systems
핵심 방어법
북마크를 사용하세요. 자주 방문하는 거래소·지갑 사이트를 브라우저 북마크에 저장하고 그 북마크로만 접속합니다. 이메일·텔레그램 링크를 클릭하지 않습니다.
URL을 반드시 확인합니다. 접속 전 주소창에서 https와 공식 도메인을 확인합니다. 자물쇠 아이콘이 있어도 피싱 사이트일 수 있습니다. 자물쇠는 암호화를 의미할 뿐 사이트의 진위를 보장하지 않습니다.
시드 구문은 어떤 사이트에도 입력하지 않습니다. 합법적인 서비스는 절대 시드 구문을 요구하지 않습니다. 요구하는 순간 100% 사기입니다.
2. 클립보드 하이재킹 — 복사한 주소가 바뀐다
2026년 3월, Torg Grabber라는 클립보드 하이재킹 악성코드가 728개의 암호화폐 지갑을 공격했습니다. 이 악성코드는 복사된 지갑 주소를 조용히 공격자의 주소로 교체해서 자금이 의도하지 않은 수신자에게 전송되게 했습니다. Ledger
작동 원리
클립보드 하이재킹 악성코드는 컴퓨터 백그라운드에서 조용히 실행됩니다. 사용자가 비트코인 주소를 복사하면 즉각 감지합니다. 클립보드에 저장된 주소를 해커의 주소로 교체합니다. 사용자가 지갑에서 "붙여 넣기"를 누르면 해커의 주소로 전송됩니다.
비트코인 주소는 긴 문자열이라 대부분 앞뒤 몇 글자만 확인합니다. 해커들은 이것을 이용해 처음과 끝 몇 글자를 원래 주소와 같게 만든 주소를 씁니다.
실제 사례로 클립보드 하이재킹으로 $40만 비트코인 거래가 잘못된 주소로 전송됐고 복구가 불가능했습니다. MEXC
핵심 방어법
주소를 붙여 넣은 후 전체를 반드시 확인합니다. 처음 4~6자리와 마지막 4~6자리를 원본과 비교합니다. 귀찮더라도 이것이 유일한 방어입니다.
하드웨어 지갑 화면에서 주소를 확인합니다. Ledger·Trezor는 전송 전 기기 화면에 실제 수신 주소를 보여줍니다. PC 화면이 아닌 하드웨어 지갑 화면의 주소를 기준으로 확인합니다.
소액 테스트 전송을 합니다. 큰 금액 전에 소액을 먼저 보내고 도착 여부를 확인합니다.
3. SIM 스와핑 — 전화번호가 해커 손에 넘어간다
SIM 스와핑은 공격자가 피해자의 통신사에 연락해 피해자로 위장하고 SIM 카드 교체를 요청하는 신원 도용 방식입니다. 교체가 완료되면 피해자의 번호로 오는 모든 통화·문자·일회용 인증번호(OTP)가 공격자의 기기로 전달됩니다. Bitsight
작동 원리
해커가 먼저 피해자의 개인정보를 수집합니다. 이름·주소·생년월일·전화번호. 이것은 SNS·데이터 유출·피싱으로 모입니다. 이 정보를 가지고 통신사에 전화해 "폰을 잃어버렸다. SIM을 재발급해달라"라고 합니다. 통신사 직원이 속으면 해커의 SIM으로 전화번호가 이전됩니다. 이후 해커가 "비밀번호 찾기"를 눌러 SMS 인증번호를 받아 모든 계정에 접근합니다.
2024년 실제 사례
2024년 1월 해커들이 미국 SEC의 X 계정에 대한 SIM 스와핑 공격을 실행했습니다. 가짜 비트코인 ETF 승인 뉴스를 게시해 비트코인 가격을 일시적으로 급등시켰습니다. 공격자는 계정과 연결된 전화번호를 탈취해 이중 인증을 우회했습니다. Proofpoint
핵심 방어법
SMS 2단계 인증을 폐기합니다. 거래소·이메일 등 모든 중요 계정에서 SMS 기반 2FA를 제거하고 하드웨어 보안 키(YubiKey)나 인증 앱(Google Authenticator, Authy)으로 교체합니다.
통신사에 SIM 잠금을 설정합니다. 통신사 고객센터에 전화해 "SIM 이전 시 추가 PIN을 요구하는 잠금"을 설정합니다. KT·SK텔레콤·LG U+ 모두 이 서비스를 제공합니다.
개인정보를 SNS에서 최소화합니다. 생년월일·전화번호·주소를 공개 프로필에 노출하지 않습니다.
4. 가짜 하드웨어 지갑 — 박스째로 함정이다
하드웨어 지갑을 사용한다고 안전이 보장되지 않습니다. 가짜 하드웨어 지갑이 유통되고 있습니다.
작동 원리
공식 사이트가 아닌 쿠팡·알리익스프레스·중고거래·비공식 판매자에서 구매한 하드웨어 지갑이 조작돼 있을 수 있습니다. 방식은 두 가지입니다.
첫째, 미리 생성된 시드 구문이 포함된 지갑입니다. 설정 시 나오는 시드 구문이 해커가 이미 알고 있는 것입니다. 사용자가 비트코인을 보내는 순간 해커도 같은 시드로 즉시 출금합니다.
둘째, 악성 펌웨어가 설치된 지갑입니다. 겉모양은 정품과 동일하지만 내부 펌웨어가 개인키를 유출합니다.
방어법
반드시 공식 사이트에서 직접 구매합니다. Ledger는 ledger.com, Trezor는 trezor.io, Coldcard는 coldcard.com에서만 구매합니다. 중고 하드웨어 지갑은 절대 구매하지 않습니다.
포장 봉인을 확인합니다. 수령 시 포장이 개봉된 흔적이 있으면 즉시 반품합니다.
새 기기에서 시드 구문을 직접 생성합니다. 박스 안에 시드 구문이 적힌 종이가 들어있으면 100% 사기입니다. 정품은 기기에서 직접 생성합니다.
5. 소셜 엔지니어링 — 사람이 가장 취약한 고리다
2025년 라디언트 캐피털 소셜 엔지니어링 공격으로 $5,000만이 손실됐습니다. 기술적 취약점이 아닌 사람을 속이는 방식입니다. MEXC
주요 수법들
가짜 고객센터: 거래소 고객센터를 사칭해 전화·텔레그램 메시지를 보냅니다. "계정이 해킹 위험에 있습니다. 시드 구문을 알려주시면 안전하게 이전해 드리겠습니다."
가짜 기술 지원: 공식 Discord·Telegram에 잠입해 "기술 지원팀"으로 위장합니다. 사용자가 문제를 올리면 DM으로 "도움을 드리겠다"며 접근합니다.
로맨스 스캠 오랜 시간 친밀감을 쌓은 후 "좋은 투자 기회"를 소개합니다. 이것을 "돼지 도살(Pig Butchering)" 스캠이라고 합니다.
방어법
어떤 직원도 시드 구문·개인키를 요구하지 않습니다. 요구하면 즉시 연결을 끊습니다.
공식 채널에서만 지원을 받습니다. Discord·Telegram DM으로 먼저 연락하는 지원팀은 100% 사기입니다.
6. 더스팅 어택 — 소액 전송이 함정이다
어드레스 클러스터링에서 공격자는 더스트를 전송하고 그 이동을 추적해 다른 거래와 연결해 주소를 파악하고 전체 보유액을 추정합니다. Match Systems
작동 원리
해커가 수천 개의 주소에 극소량(더스트)의 비트코인이나 토큰을 보냅니다. 사용자가 이 더스트를 다른 UTXO와 함께 사용하는 순간 주소들이 연결됩니다. 해커가 소유자의 전체 지갑 구조와 잔액을 파악합니다. 이것이 표적 피싱·협박의 기반이 됩니다.
방어법
모르는 곳에서 온 소액 토큰을 무시합니다. 거래 내역에서 주소를 복사하지 않습니다. Sparrow Wallet의 코인 컨트롤로 더스트 UTXO를 "동결(Freeze)"해서 실수로 사용하지 않도록 합니다.
7. 악성 소프트웨어 — 보이지 않는 스파이
2026년 초 보고에 따르면 악성 소프트웨어 기반 침입이 26% 증가했으며 주로 보안 인프라가 취약한 소규모 거래소를 타깃으로 했습니다. 개인 사용자도 예외가 아닙니다. MEXC
주요 악성 소프트웨어 유형
인포스틸러(Infostealer): 브라우저에 저장된 비밀번호·쿠키·암호화폐 지갑 파일을 훔칩니다. RedLine, Raccoon, Vidar가 대표적입니다.
키로거(Keylogger): 키보드 입력을 기록합니다. 시드 구문·비밀번호 입력 시 즉각 전송됩니다.
원격 접근 트로이목마(RAT): 해커가 피해자의 컴퓨터를 원격으로 제어합니다.
감염 경로
해킹된 소프트웨어: 토렌트나 비공식 경로로 받은 크랙 소프트웨어에 악성코드가 포함됩니다. 피해자 중 상당수가 이 경로로 감염됩니다.
악성 브라우저 확장 프로그램: 유용해 보이는 크롬 확장 프로그램이 지갑 정보를 훔칩니다.
피싱 첨부파일: 이메일 PDF·Word 파일에 악성코드가 숨겨져 있습니다.
방어법
소프트웨어는 공식 경로에서만 받습니다. 크랙·불법 소프트웨어는 절대 사용하지 않습니다.
비트코인 관련 작업은 전용 기기에서 합니다. 게임·일반 인터넷 사용 기기와 분리합니다.
브라우저 확장 프로그램을 최소화합니다. 필수적인 것만 설치하고 주기적으로 검토합니다.
8. 수법별 방어법 완전 정리
지금까지 설명한 수법들에 대한 방어법을 한눈에 정리합니다.
절대 하지 말아야 할 것들
시드 구문을 절대 디지털로 저장하지 않습니다. 스크린숏·메모앱·클라우드·이메일·사진에 저장하면 안 됩니다. 종이에 쓰거나 금속 플레이트에 각인합니다.
SMS 2FA를 사용하지 않습니다. 중요 계정은 모두 Google Authenticator 또는 YubiKey로 교체합니다.
이메일·텔레그램 링크를 클릭하지 않습니다. 거래소·지갑 접속은 북마크로만 합니다.
중고·비공식 경로에서 하드웨어 지갑을 구매하지 않습니다.
반드시 해야 할 것들
하드웨어 지갑을 사용합니다. $1,000 이상이라면 하드웨어 지갑이 필수입니다.
전송 전 주소 전체를 확인합니다. 처음 6자리와 마지막 6자리 모두 확인합니다.
거래소 출금 주소 화이트리스트를 설정합니다. 업비트·빗썸 등 주요 거래소는 출금 가능 주소를 미리 등록하는 화이트리스트 기능을 제공합니다.
통신사 SIM 잠금을 설정합니다. 고객센터에 전화해 추가 PIN을 설정합니다.
소액 테스트 전송을 습관화합니다. 처음 보내는 주소에는 항상 소액을 먼저 보냅니다.
9. 하드웨어 지갑 사용자도 당하는 이유
"하드웨어 지갑이 있으면 안전하다"라고 생각하는 분들이 많습니다. 그러나 하드웨어 지갑도 뚫립니다.
하드웨어 지갑 사용자가 당하는 6가지 경우
첫째, 시드 구문을 디지털로 저장했습니다. 하드웨어 지갑을 설정하면서 시드 구문을 사진으로 찍거나 메모앱에 저장했습니다. 클라우드가 해킹되거나 기기가 도난당하면 끝입니다.
둘째, 피싱 사이트에서 시드를 입력했습니다. "하드웨어 지갑 펌웨어 업데이트가 필요합니다"라는 가짜 사이트에 시드 구문을 입력했습니다. 하드웨어 지갑이 있어도 시드를 온라인에 입력하면 무용지물입니다.
셋째, 가짜 하드웨어 지갑을 구매했습니다. 앞서 설명한 것처럼 비공식 경로에서 구매한 기기가 조작돼 있었습니다.
넷째, 블라인드 사이닝을 했습니다. 블라인드 사이닝은 전체 내용을 사람이 읽을 수 있는 형태로 보지 않고 거래를 승인하는 것입니다. 많은 지갑이 16진수 형태로 정보를 표시해 애플리케이션 인터페이스를 신뢰할 수밖에 없게 만듭니다. 내용을 확인하지 않고 승인 버튼을 누르면 악의적인 거래에 서명할 수 있습니다. Ledger
다섯째, 물리적 보안을 간과했습니다. 하드웨어 지갑과 시드 구문을 같은 장소에 보관했습니다. 강도가 둘 다 가져가면 끝입니다.
여섯째, 소셜 엔지니어링에 당했습니다. 기술적 보안이 완벽해도 "고객센터"를 사칭한 해커에게 시드 구문을 알려줬습니다.
10. 필자의 생각
💡 해커는 기술이 아닌 심리를 공격한다
$14억짜리 바이비트 해킹도 소셜 엔지니어링으로 시작됐습니다. 개인 투자자를 공격하는 해커들은 더더욱 기술보다 심리에 의존합니다. "공포"나 "긴박감"을 만들어 판단력을 흐립니다. "지금 즉시 시드 구문을 입력하지 않으면 계정이 잠긴다." 이런 메시지를 받으면 항상 멈추고 의심합니다.
💡 시드 구문은 오프라인에만 존재해야 한다
모든 보안의 기본은 시드 구문을 오프라인에만 보관하는 것입니다. 디지털 기기에 절대 저장하지 않습니다. 종이 또는 금속 플레이트에 쓰고 안전한 장소에 보관합니다. 이 규칙 하나만 지켜도 대부분의 해킹 수법이 무력화됩니다.
💡 SMS 2FA를 당장 제거하라
지금 당장 모든 거래소·이메일에서 SMS 2FA를 제거하고 Google Authenticator나 YubiKey로 교체하세요. SIM 스와핑 공격이 당신의 전화번호를 가로채는 순간 SMS 2FA는 방어가 아닌 공격 도구가 됩니다.
자주 묻는 질문 (FAQ)
Q1. 하드웨어 지갑만 있으면 완전히 안전한가요?
아닙니다. 하드웨어 지갑은 강력한 보안 도구지만 완전한 방어가 아닙니다. 시드 구문을 디지털로 저장하거나 피싱 사이트에 입력하면 하드웨어 지갑이 있어도 잃습니다. 기기 + 올바른 습관이 함께 있어야 합니다.
Q2. 거래소에 두는 것이 더 안전한가요?
거래소도 해킹됩니다. 2025년 바이비트 $14억, CoinEx $1억 6,500만. 단기 거래 목적이 아닌 장기 보유라면 직접 수탁이 안전합니다. 단 자기 보안에 자신이 없다면 거래소의 보험·보안 시스템에 의존하는 것도 현실적 선택입니다.
Q3. VPN을 쓰면 더 안전한가요?
VPN은 IP 주소를 숨기고 공용 와이파이에서의 도청을 막습니다. 피싱·클립보드 하이재킹·SIM 스와핑을 막지 못합니다. 유용한 도구지만 만능이 아닙니다.
Q4. 텔레그램 DM으로 오는 지원 메시지를 믿어도 되나요?
절대 안 됩니다. 합법적인 거래소·지갑 회사는 텔레그램 DM으로 먼저 연락하지 않습니다. DM으로 "고객 지원"을 제공하는 모든 메시지는 사기입니다.
Q5. 이미 피싱 사이트에 접속했는데 어떻게 해야 하나요?
시드 구문·비밀번호를 입력했다면 즉시 행동해야 합니다. 하드웨어 지갑이 있다면 새 시드로 새 지갑을 만들고 즉시 모든 자산을 이전합니다. 거래소 계정이라면 즉시 비밀번호를 변경하고 2FA를 재설정합니다. 비밀번호만 입력했다면 해당 비밀번호를 사용하는 모든 계정의 비밀번호를 변경합니다.
결론 — 95%의 손실은 예방할 수 있었다
오늘을 한 문장으로 정리합니다.
"해커는 기술이 아닌 심리를 공격한다. 시드 구문 오프라인 보관·SMS 2FA 폐기·URL 북마크 접속·전송 전 주소 전체 확인·공식 경로 구매. 이 다섯 가지 습관이 95%의 해킹을 막는다. 하드웨어 지갑이 있어도 시드를 온라인에 노출하면 무용지물이다."
다음 편에서는 Taproot & 세그윗 완전 정리 — 비트코인은 어떻게 업그레이드되는가를 다룹니다.
※ 이 글은 정보 제공을 목적으로 작성된 것이며, 특정 자산에 대한 투자를 권유하지 않습니다.
'비트코인 기술 & 보안 심화' 카테고리의 다른 글
| 비트코인 거래는 익명인가 — 온체인 추적의 현실과 프라이버시 강화법 완전 가이드 [2026] (1) | 2026.09.13 |
|---|---|
| 내 거래를 내가 검증한다 — 비트코인 풀노드 운영의 의미와 실전 방법 [2026] (0) | 2026.09.11 |
| 비트코인 멀티시그 실전 설정 가이드 — Sparrow Wallet으로 2-of-3 구축하는 법 [2026] (0) | 2026.09.10 |
| 해시레이트가 오르면 비트코인이 안전해지는가 — 채굴 난이도·51% 공격·네트워크 보안 완전 해석 [2026] (0) | 2026.09.09 |
| 비트코인으로 커피를 산다 — 라이트닝 네트워크 원리와 실전 사용법 완전 가이드 [2026] (0) | 2026.09.07 |


